Title here
Summary here
Offensive Security Analyst · Aspiring Exploit Developer
15 de julio de 20254 minutos
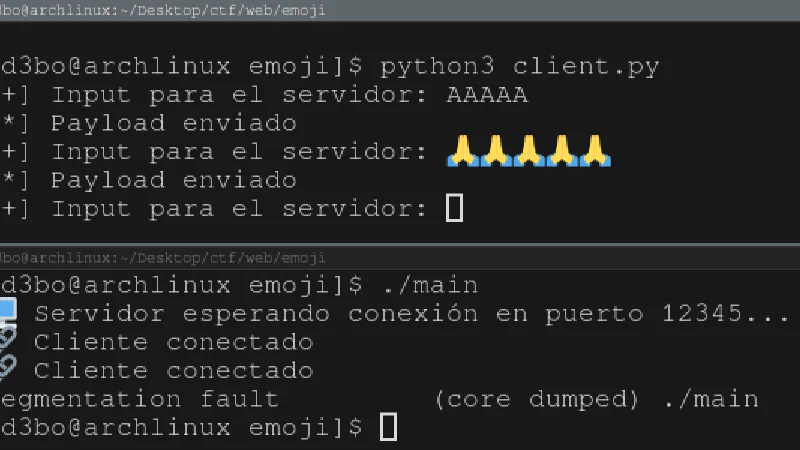
El pasado fin de semana me encontré en un CTF (l3ack ctf 2025) un simple ret2win, o eso parecía, en el código había un gets que guardaba un input en un buffer de 272 caracteres y también había una función win que ejecutaba /bin/sh, pero había un problema… En el servidor no se ejecutaba directamente el binario, antes pasaba por un script de python que contenía lo siguiente:
24 de febrero de 20252 minutos
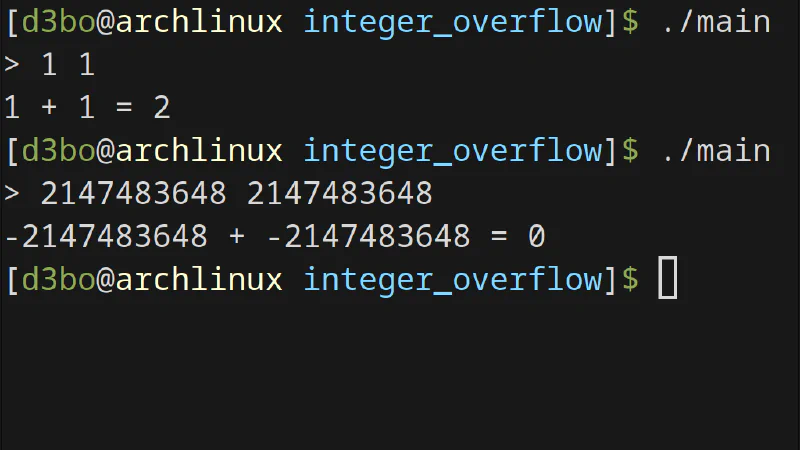
¿Por qué 4294967295 + 1 es 0? En este post lo descubrirás....
24 de junio de 2024 8 minutos | TryHackMe
A lo largo del análisis de esta máquina, examinamos un binario y explotamos una vulnerabilidad de Buffer Overflow que nos permitió acceder al servidor. Para realizar la escalada de privilegios, extraímos las credenciales almacenadas en Firefox utilizando la herramienta Firepwd.
23 de junio de 2024 7 minutos | TryHackMe
En esta máquina, explotamos una vulnerabilidad CVE presente en Tika 1.17, lo que nos permite inyectar comandos en la máquina víctima. Para la escalada de privilegios, aprovechamos la configuración del privilegio AlwaysInstallElevated, logrando así obtener una shell con permisos de NT AUTHORITY/SYSTEM.